Ein flaches Netzwerk hat eine einzige Tür zu allem. Ihre Daten verdienen besseren Schutz.
In einem flachen Netzwerk gibt ein kompromittiertes Gerät Zugriff auf alles. Ein Praktikant, ein externer Dienstleister, ein ehemaliger Mitarbeiter: Wenn Zugriffsrechte nicht segmentiert sind, sind es auch die Risiken nicht.
Die Netzwerkabsicherung durch ARCrezo reduziert Ihre Angriffsfläche, ohne Ihren Betrieb zu blockieren. Segmentierung, Zugangskontrolle, Firewall-Regeln — jede Schicht ist für Ihren realen Betrieb konzipiert.
Kontakt aufnehmen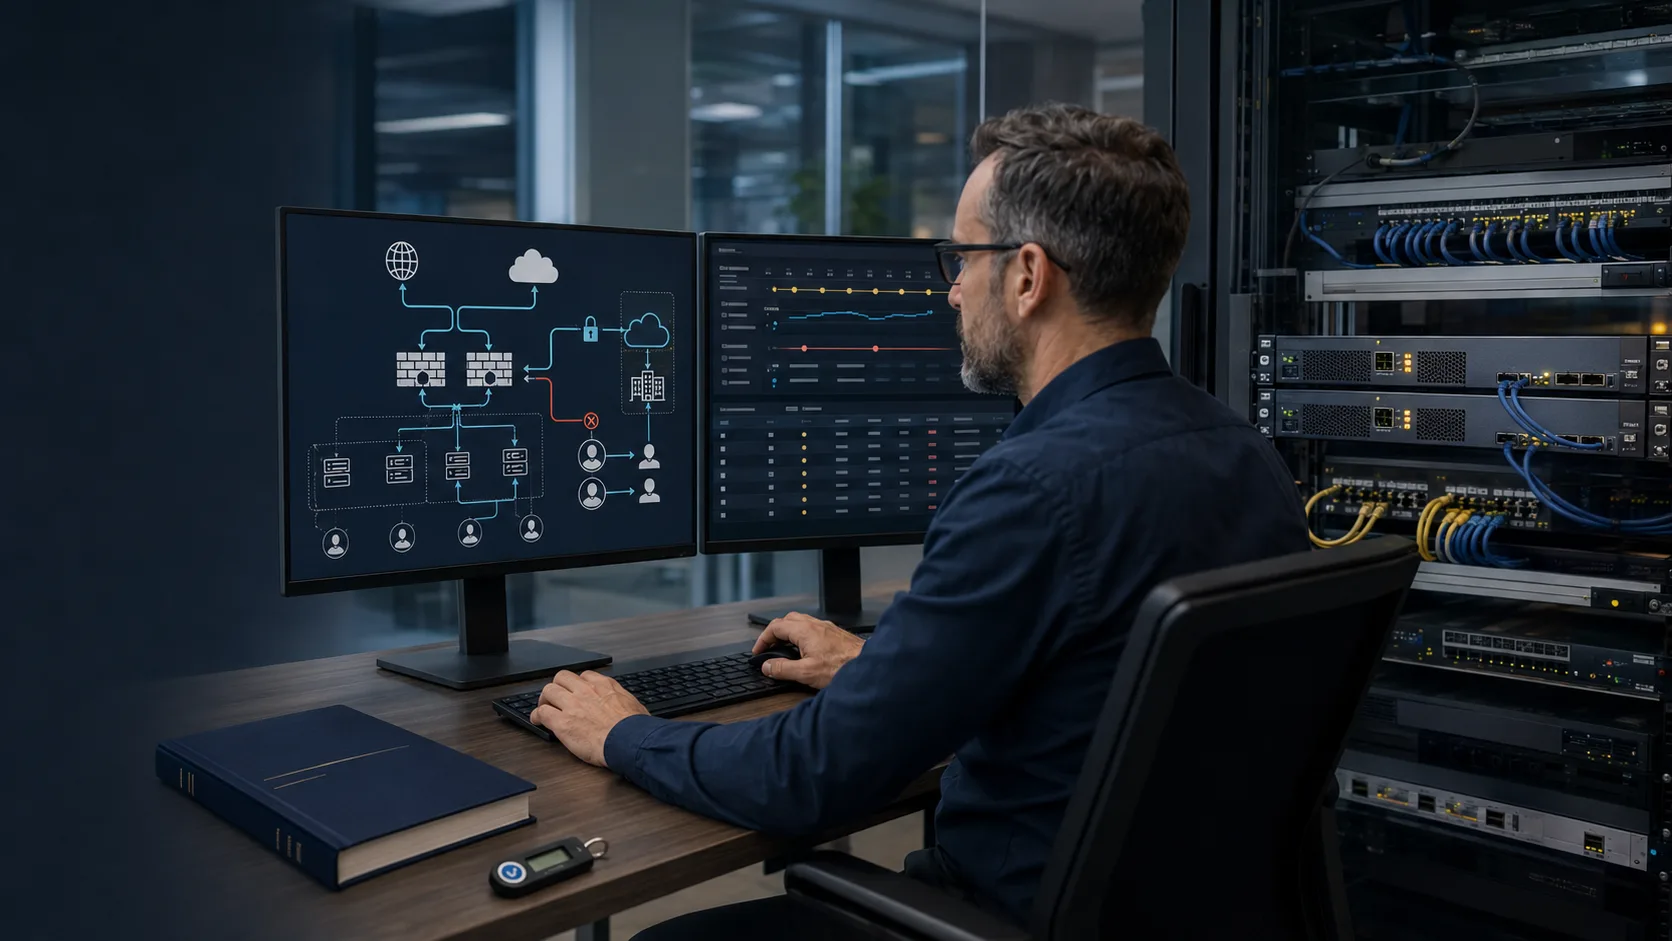
Kommen Ihnen diese Situationen bekannt vor?
Leistungsumfang
Ergebnisse & Lieferungen
Ablauf
Kartieren
Datenflüsse, Zugriffsrechte und vorrangig zu schützende Bereiche identifizieren.
Konzipieren
Zielsicherheitsarchitektur, Segmentierung und Zugriffsregeln definieren.
Implementieren
Segmentierung, Firewall-Regeln und Zugriffskontrollen einrichten.
Validieren
Regeln testen, legitime Datenflüsse validieren, dokumentieren und Teams schulen.
Warum ARCrezo?
Häufige Fragen
Beeinträchtigt die Absicherung unseren täglichen Betrieb?
Eine gute Absicherung ist für legitime Nutzung transparent. Wir arbeiten immer mit Ihren Teams, um sicherzustellen, dass notwendige Datenflüsse erhalten bleiben.
Kann die Absicherung schrittweise erfolgen?
Ja. Wir priorisieren die kritischsten Bereiche und gehen phasenweise vor, um betriebliche Auswirkungen zu minimieren.
Reicht Netzwerksicherheit gegen Ransomware?
Sie reduziert die Angriffsfläche erheblich und begrenzt die Ausbreitung, aber Sicherheit ist mehrschichtig. Wir können Sie zu spezialisierten Partnern für ergänzende Schichten verweisen.