Ihre Standorte arbeiten isoliert. Ihre Teams verlieren Zeit. Ihr Netzwerk kann mehr leisten.
Dateien werden per E-Mail verschickt, weil die Netzwerkfreigabe zu langsam ist. Geschäftsanwendungen laufen außerhalb der Zentrale schlecht. Jeder Standort hat eigene Sicherheitsregeln — oder gar keine.
Ihre Standorte zu vernetzen bedeutet, Ihr Netzwerk zu vereinheitlichen und gleichzeitig konsistente Sicherheitsregeln aufrechtzuerhalten. ARCrezo plant und implementiert die Infrastruktur, die Ihre Standorte sicher, leistungsfähig und wartbar verbindet.
Kontakt aufnehmen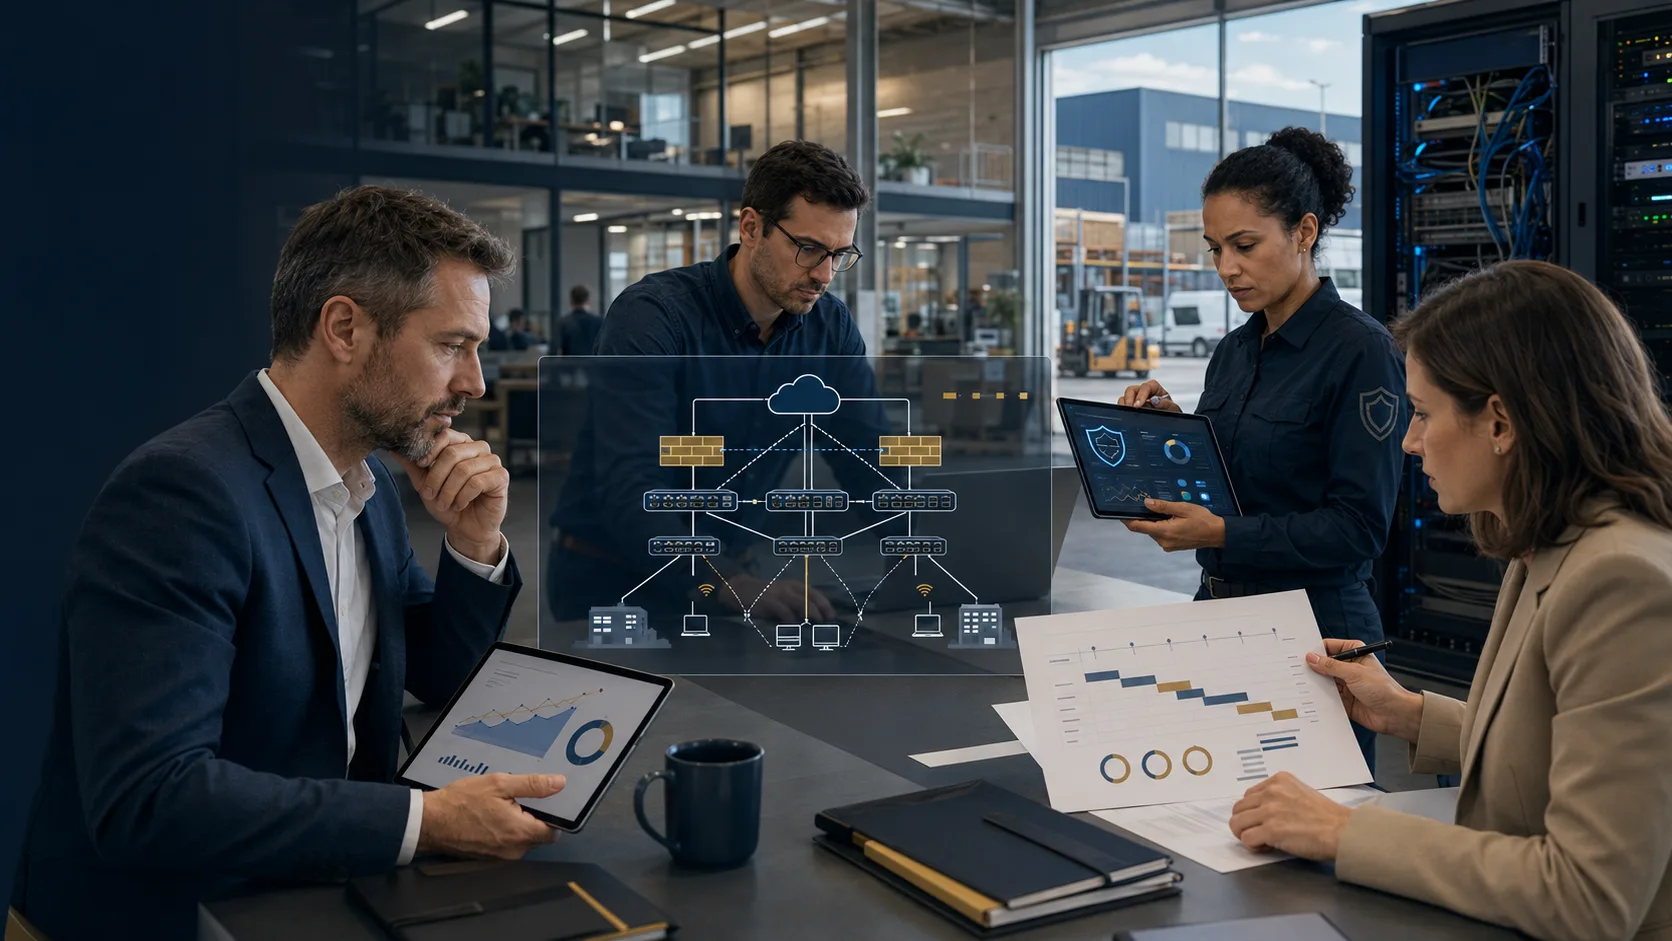
Kommen Ihnen diese Situationen bekannt vor?
Leistungsumfang
Ergebnisse & Lieferungen
Ablauf
Analysieren
Standorte, Datenflüsse, Volumina und Sicherheitsanforderungen kartieren.
Konzipieren
Geeignete Vernetzungstechnologie, Architektur und Sicherheitsrichtlinien definieren.
Implementieren
Geräte an jedem Standort installieren und konfigurieren, Links und Failover testen.
Dokumentieren
Dokumentierte Architektur übergeben und Teams im Betrieb schulen.
Warum ARCrezo?
Häufige Fragen
VPN, SD-WAN oder MPLS — welche Technologie wählen?
Das hängt von Ihren Volumen, Sicherheitsanforderungen und Ihrem Budget ab. ARCrezo analysiert Ihren Kontext und empfiehlt die passende Lösung.
Wie viele Standorte können vernetzt werden?
Es gibt keine theoretische Begrenzung. Wir haben Architekturen von 2 bis zu mehreren Dutzend Standorten betreut.
Ist der Failover bei Ausfall automatisch?
Das ist möglich — abhängig von der gewählten Architektur. Automatisches Failover wird nach Ihren Anforderungen dimensioniert.